
Microsoft 365 - الانتقال إلى المصادقة الحديثة بدءًا من 1 أكتوبر 2022
في عام 2019، أعلنت Google أنها ستغلق الوصول إلى التطبيقات الأقل أمانًا (التي تقابل أساس التحقق من الهوية في Google) إلى حسابات G Suite (باسمها القديم) في يونيو 2020. وقد تم تأجيل الموعد النهائي بسبب وباء فيروس كورونا (COVID-19) حتى الإعلان التالي. أما مايكروسوفت، فأخيرًا ستنهي التحقق من الهوية الأساسي في 1 أكتوبر 2022. ستكون إمكانية الوصول إلى Exchange Online للمستخدمين الذين يملكون Microsoft 365 فقط ممكنة عبر التحقق من الهوية الحديث.


Microsoft 365 – الانتقال إلى التحقق الحديث بدءًا من 1 أكتوبر 2022
نهاية التحقق الأساسي
في عام 2019، أعلنت Google أنها ستغلق الوصول إلى التطبيقات ذات الأمان الأقل (التي تقابل التحقق الأساسي لـ Google) إلى حسابات Google Workspace (المعروفة سابقًا باسم G Suite) في يونيو 2020. وقد تم تأجيل التاريخ النهائي بسبب وباء فيروس كورونا (كوفيد-19) حتى إشعار لاحق. ومن ناحية أخرى، أعلنت Microsoft أنها ستنهي التحقق الأساسي في 1 أكتوبر 2022 وذلك وفقًا للمرجع. سيكون الوصول إلى Exchange Online لعملاء Microsoft 365 ممكنًا فقط عبر التحقق الحديث.
تم إيقاف التحقق الأساسي افتراضيًا للحسابات الجديدة في Microsoft 365 منذ أكتوبر 2020، وللحسابات الحالية أيضًا.
إن الانتقال إلى التحقق الحديث يوفر حماية أفضل بكثير لحسابات المستخدمين وبياناتهم مقارنةً بالتحقق الأساسي. بالإضافة إلى ذلك، يمكن أن يحسّن التحقق الحديث تجربة المستخدم. في هذا المقال، نشرح الاختلاف بين التحقق الأساسي والتحقق الحديث، ولماذا لا يوفر التحقق الأساسي حماية كافية، ولفائدة التي يمكن أن تحققها من التحقق الحديث.
ما هو التحقق الأساسي فعليًا؟
إذا عملت الحدود الجوية مثل التحقق الأساسي، فلن تكون هناك جوازات سفر.
للتعرف على كيفية عمل التحقق الأساسي، نقدم مثالًا. تخيل أنك تحلق إلى الخارج، تغادر الطائرة، وتجد نفسك أمام نقطة التفتيش. وتخيل أن الإجراء كان مختلفًا قليلاً عن المعتاد. بدلًا من عرض جواز السفر، تقول للمفتش "مرحباً، اسمي جون دو، كلمة السر هي XYZ وأنا ألماني". ثم يبحث المفتش في السلطات الوطنية الألمانية ويقول "هناك رجل يرغب بالدخول إلى بلدي. يقول أنه ألماني، اسمه جون دو، وكلمة السر XYZ. هل هذا صحيح؟". ويقوم المسؤولون بفحص المعلومات ويعيد تأكيدها. لذا، يشعر المفتش بالسعادة ويقول لك إن معلوماتك صحيحة، ويمكنك الدخول إلى البلاد. لكن هذا الإجراء لن يكون مناسبًا في حدود الطيران، أليس كذلك؟ إذًا، ما هو الخطأ في هذا النهج؟ أولاً، لا توجد فحوصات إضافية مثل الصورة في جواز السفر. كيف يمكن للمفتش أن يدرك أنك الشخص الذي تدعي أنه؟ يستطيع أي شخص يعرف اسمك وكلمة السر أن يعامل معاملة المدعوي. ثانيًا، تحتاج إلى إخبار شخص آخر بالتفاصيل الحساسة، والاعتماد على المفتش لعدم التلاعب بها. في العالم الرقمي، يعمل التحقق الأساسي بنفس الطريقة.
تاريخ التحقق الأساسي
في البداية، يشير مصطلح "التحقق الأساسي" إلى نموذج معين من التحقق تم تعريفه في RFC 7617، وتم تصميمه في البداية لإجراء التحقق عبر HTTP. عندما تزور موقعًا ويب وتطلب منك حسابك وكلمة السر في نافذة منبثقة، فإن هذا هو ما يُقصد به في البداية "التحقق الأساسي". يستخدم هذا نوع من التحقق أيضًا كنموذج للتحقق في خوادم Microsoft Exchange. ويُعرف هذا النوع من التحقق أيضًا باسم التحقق البسيط أو التحقق من التطبيقات ذات الأمان الأقل (مثل Google). لذا، باختصار، التحقق الأساسي هو أي نوع من التحقق يعتمد على أسماء المستخدمين البسيطة وكلمات المرور.
ما هي المشكلات المرتبطة بالتحقق الأساسي؟
في العالم الرقمي، أن يكون لديك بيانات هوية يعني أنك مسؤول عن الوصول إلى الموارد التي ترغب في دخولها. لا يمكن للخدمة التي تحتفظ بالمورد التمييز بينك وبين الأشخاص الآخرين الذين يمتلكون نفس بيانات الهوية. في حالة Microsoft 365 أو Google Workspace، يعني هذا أن شخصًا ما يمنح صلاحيات الوصول إلى بريدك الوارد، وبالتالي يمكنه استخدام نفس بيانات الهوية الخاصة بك للوصول إلى خدمات مثل Microsoft SharePoint و Teams وغيرها. باستخدام تقنيات التحقق الأساسي، يصبح من المستحيل تقريبًا تقييد الوصول إلى مصادر أخرى يمكن الوصول إليها باستخدام نفس بيانات الهوية. هذا يعني أن البوابات الخاصة ببياناتك ستكون مفتوحة تمامًا ويجب حمايتها. إذن، إذا كانت كل هذه المخاطر تبدو كبيرة جدًا وضارة، لماذا استخدمنا هذا النوع من التحقق في العالم الرقمي لفترة طويلة؟
ما هو التحقق الحديث؟
التحقق الحديث مصطلح تفصيلي تم تقديمه في البداية من قبل Microsoft، لكن العديد من الشركات الأخرى استخدمته أيضًا لوصف مجموعة من الخطوات التالية:
- طرق التحقق (التحقق = كيف تدخل إلى النظام)
- طرق الإذن (الإذن = الآليات التي تمنع الوصول التام إلى شيء ما بشكل افتراضي)
- سياسات الوصول الشرطي (السياسات التي تحدد الظروف اللازمة لاتخاذ خطوات إضافية عند الدخول إلى نظام معين)
تمت معيارنة طرق التحقق والتحقق في العالم الرقمي. يُعد المعيار الصناعي للإذن هو OAuth2. لا يوجد معيار صناعي للتحقق، لكن أكثر المعايير شيوعًا هو OpenID Connect. على الرغم من أن هذه المعايير تخدم أغراضًا مختلفة، إلا أنها مترابطة تقنيًا. يمتد بروتوكول OpenID Connect إلى بروتوكول OAuth ويعتمد على نفس التكنولوجيا. لم يكن OAuth أبدًا مصممًا لتأكيد هوية المستخدمين أو الأشخاص، بل فقط لتأكيد هوية الخدمات. هذا هو السبب في إنشاء OpenID Connect.
في مثال الحدود الجوية، كيف يبدو التحقق الحديث؟ يتبع الإجراء بسلاسة مشابهة: تحلق خارج البلاد، تغادر الطائرة، وتتجه إلى نقطة التفتيش. يطلب منك المفتش رؤية جواز السفر الذي يحتوي على جميع المعلومات المهمة التي تمكنه من التأكد من هويتك ومكان إقامتك. هذه المعلومات مُحمية ضد المقلدين. في العالم الرقمي، يُعرف الجواز بمصادقة الهوية. يحتوي هذا الشهادة على معلومات مهمة مثل هويتك، من أصدرها، ومدة صلاحيته.
أين يندرج التحقق متعدد العوامل (MFA) في هذا النموذج؟
التحقق المزدوج (2FA) والتحقق متعدد العوامل (MFA) يشكلان جزءًا من عملية التحقق. الإجراء كما يلي: كمستخدم، تربط نفسك بprove المزود الذي يجب أن يؤكد هويتك. وبحسب سياسات الوصول الشرطي التي تحددها الإدارة، قد يطلب منك مزود الهوية معلومات إضافية. إذا كان المزود لا يثق فقط ببياناتك، مثلًا، عند الاتصال من شبكة غير معروفة، فقد يطلب منك رمزًا يتم إرساله إلى هاتفك. تطبّق Microsoft هذا بديناميكية عالية. يتعلم النظام باستمرار ويقرّر ما إذا كانت الشبكة آمنة أم لا. كما أن هناك احتمالًا لتوصيف جهازك (مثل جهاز كمبيوتر مكتبي) كآمن. إذا كان الجهاز آمنًا، فلن تُطلب بياناتك إلا مرة واحدة، ويتم تخزين ملف تعريف في متصفحك، مما يتيح لك الدخول فورًا في المرة التالية دون إدخال بياناتك أو مزيد من التفاصيل. هذه هي السياسات الإضافية التي يمكن للمدير تعيينها، وهذا ينطبق بشكل خاص في الأوقات التي يُعمل فيها من المنزل (مثلاً، عند استخدام شبكة غير آمنة بدلًا من VPN سكني).
ما الفائدة من التحقق الحديث؟
أكبر ميزة للمديرين هي أن كل هذه السياسات يمكن تكوينها في مكان واحد فقط داخل مزود الهوية. مما يعني أن كلما زاد عدد التطبيقات المرتبطة بمزود الهوية (مثل Microsoft Azure Active Directory والخدمات التي توفرها Microsoft)، كلما أصبحت إعداد سياسات الوصول الشرطي أسهل. وبالتالي، لن يضطر المدير إلى تكوين سياسات الدخول والأمان لكل تطبيق على حدة. يوجد مكان واحد فقط يُمكن المدير من تحديد سياسات الدخول لكل التطبيقات المرتبطة بمزود الهوية. كلما زاد عدد التطبيقات الداعمة لهذا النوع من التحقق، يصبح هذا النوع أكثر سهولة واستخدامًا للمدير. وبالطبع، فإن التحقق الحديث أكثر أمانًا بكثير من التحقق الأساسي.
كيف تعمل مصادقة الهوية في MailStore Server وMailStore SPE؟
عندما يتم تزامن المستخدمين من خدمة دليل، تحتاج MailStore Server وMailStore الإصدار المزود للخدمة (SPE) إلى مصادقة الهوية للوصول إلى صندوق البريد، أو أرشفة الرسائل أو تصديرها، أو للوصول إلى أرشيف MailStore. في ما يلي نشرح كيف تعمل المصادقة الأساسية مع Microsoft 365 وGoogle Workspace (المعروفة سابقًا باسم G Suite)، وكيف تعمل المصادقة الحديثة مع MailStore Server أو MailStore SPE. لزيادة الوضوح، سنستبعد جميع النقاط التالية، وسنركز فقط على MailStore Server.
MailStore Server والتحقق الأساسي
ما هي طريقة مصادقة الهوية عبر Microsoft 365 وGoogle Workspace في الماضي؟ في البداية، يفتح المستخدم التطبيق العميل (MailStore العميل، توسعة Outlook لـ MailStore أو الوصول عبر الويب لـ MailStore)، ويقوم بإدخال بيانات الهوية ويقوم بإرسالها إلى MailStore Server. ومن ثم، يدرك MailStore Server أن المستخدم متزامن مع خدمة دليل بعيدة. في هذه الحالة، يرتبط MailStore Server بخدمة الدليل (إذا كانت تقدم واجهة لمصادقة الهوية) أو يحاول الدخول إلى صندوق البريد في Exchange Online للمستخدم باستخدام بيانات الهوية المقدمة. إذا كان الدخول إلى صندوق البريد ناجحًا، فسيتم إرساله إلى MailStore Server. ومن ثم، يخبر MailStore Server التطبيق العميل بأن بيانات الهوية صحيحة وأن المستخدم قد دخل ويجوز له إجراء بحث في الأرشيف.
هذا هو كيف عملت مصادقة الهوية في Microsoft 365 باستخدام التحقق الأساسي.
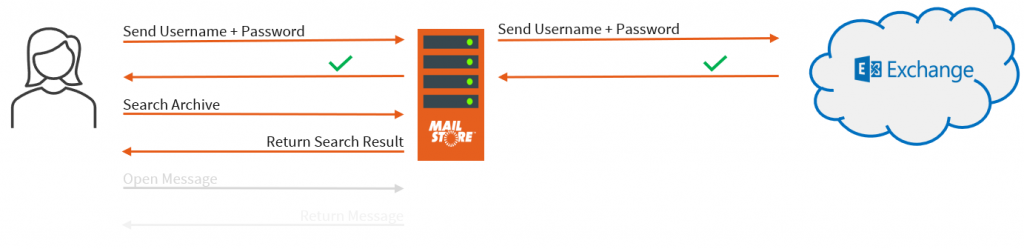
التحقق الأساسي في MailStore Server وMailStore SPE
MailStore Server والتحقق الحديث
كيف تعمل المصادقة الحديثة مع Microsoft 365 وGoogle Workspace في MailStore Server؟ في الخطوة الأولى، يدخل المستخدم فقط اسم المستخدم. ومن ثم، يقوم MailStore Server بفحص ما إذا كانت مصادقة الهوية للمستخدم مُعدة كـ "MailStore مدمج" أم أنها مُعدادت لخدمة دليل، وما نوع خدمة الدليل المُعدة حاليًا. وبناءً على النتيجة، يتم طلب كلمة مرور من المستخدم أو يتم توجيهه إلى مزود هوية خارجي إذا كانت خدمة الدليل المُعدادت تدعم التحقق الحديث. في حالة Microsoft 365 والتحقق الحديث، يُرجع MailStore Server عنوان URL لمزود الهوية. عند استخدام MailStore Client أو توسعة Outlook لـ MailStore، يتم فتح متصفح ويب تلقائيًا للوصول إلى عنوان URL لتسجيل الدخول لمزود الهوية. عند استخدام الوصول عبر الويب لـ MailStore، يتم توجيه المستخدم تلقائيًا إلى عنوان URL لتسجيل الدخول لمزود الهوية. ماذا يحدث بعد ذلك؟ يعتمد ذلك على سياسات الوصول الشرطي التي حددتها الإدارة. إذا كان المستخدم يدخل من شبكة آمنة، فإن إدخال بيانات الهوية يكون كافيًا. إذا حددت الإدارة سياسات إضافية، فقد يُطلب من المستخدم إدخال معلومات إضافية (مثل MFA). إذا نجحت مصادقة الهوية مع مزود الهوية، فإن مزود الهوية يدرك ما التطبيق الذي يرغب المستخدم في الدخول إليه. ومن ثم، يوجه مزود الهوية المستخدم إلى MailStore Server ويُرسل رمز هوية. يتم تحقق رمز الهوية من قبل MailStore Server، ويتم طلب معلومات إضافية عن المستخدم من مزود الهوية (مثل عنوان البريد المبدع). يساعد هذا MailStore Server في توصيل المستخدم الذي يحاول الدخول إلى MailStore Server. ومن ثم، يتم علامة المصادقة كمصادقة ناجحة، ويمكن للمستخدم الدخول إلى الأرشيف.
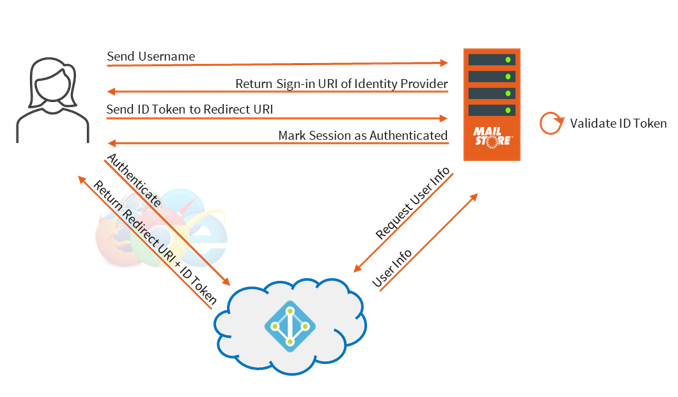
التحقق الحديث في MailStore Server وMailStore SPE
الخاتمة
لا تؤجل أكثر. قم بالتحول إلى التحقق الحديث فورًا. لا يقتصر تأثير التحقق الحديث على كونه أكثر أمانًا من التحقق الأساسي، بل أيضًا يجعل تجربة المستخدم أسهل ويُسهل حياة المدير. تدعم MailStore Server وSPE التحقق الحديث منذ الإصدار 13 باستخدام OAuth2 و OpenID Connect، مما يعزز بشكل كبير تكامل MailStore مع بيئات Microsoft 365 وGoogle Workspace السحابية. يمكنك العثور على كل شيء عن الإصدار الحالي لـ MailStore Server والنسخة المقدمة للخدمة من MailStore.
إذا كنت تستخدم Microsoft 365 وتريد البدء باستخدام MailStore Server، نوصي بقراءة مقال نصائح تقنية لحفظ البريد الإلكتروني لعملاء MailStore الجدد في Microsoft 365. في هذا المقال التقني، يوضح الفيديوان كيف تربط MailStore Server مع حساب Microsoft 365 الخاص بك، وكيف تقوم بتزامن المستخدمين وكيف تخصص ملفات التوصيف للنسخة المقدمة للخدمة.
هل تستخدم Microsoft 365 ولكنك لا تزال غير مدركًا لفوائد استخدام حل أرشيف البريد الإلكتروني من طرف ثالث مثل MailStore Server؟ إذن، تفضل بزيارة الدراسة التحليلية المجانية التي أعدتها مؤسسة Osterman Research. يمكنك أيضًا العثور على معلومات إضافية حول [أرشفة البريد الإلكتروني في Office 365](https://www.mailstore.com/en/blog/2020/03/25/archiving-emails-in-office-36逾期
Microsoft 365 - الانتقال إلى التحقق الحديث بدءًا من 1 أكتوبر 2022
نهاية التحقق الأساسي
في عام 2019، أعلنت Google أنها ستغلق الوصول إلى التطبيقات ذات الأمان الأقل (التي تقابل التحقق الأساسي لـ Google) إلى حسابات Google Workspace (المعروفة سابقًا باسم G Suite) في يونيو 2020. وقد تم تأجيل التاريخ النهائي بسبب وباء فيروس كورونا (كوفيد-19) حتى إشعار لاحق. ومن ناحية أخرى، أعلنت Microsoft أنها ستنهي التحقق الأساسي في 1 أكتوبر 2022 وذلك وفقًا للمرجع. سيكون الوصول إلى Exchange Online لعملاء Microsoft 365 ممكنًا فقط عبر التحقق الحديث.
تم إيقاف التحقق الأساسي افتراضيًا للحسابات الجديدة في Microsoft 365 منذ أكتوبر 2