
MailStore Server - Çox Faktorlu Kimlik Doğrulama
İstifadəçi hesablaması zamanı təhlükəsizliyi artırmaq üçün MailStore ilə inteqrasiya edilmiş kimlik yoxlamasına malik istifadəçilər üçün çox amili kimlik yoxlaması (MFA-Multi-factor Authentication) aktivləşdirilə bilər. MailStore, TOTP (Zamana əsaslanan bir dəfəli parol) nişanı RFC 6238 standartına uyğun olaraq dəstəkləyir.


Bunu etmək üçün, istifadəçilərin TOTP xüsusiyyətləri olan cihaza, məsələn, kimlik doğrulama tətbiqi yüklənmiş akıllı telefonuna ehtiyac var.
Əhəmiyyətli xəbər: Cari bir dəfəlik şifrlərin (TOTP) yaradılabilərliyi üçün MailStore Server və terminal cihazların sistem zamanlarının sinxronizasiya edilməsi tələb olunur.
Konfiqurasiya
İdarəetmələr, istifadəçi idarə etməsi vasitəsilə çox amili kimlik doğrulamasını konfiqurasiya edə bilər.
MailStore Client vasitəsilə MailStore idarəçisi kimi daxil olun. İstifadəçilər və Arxivlər > Idarəetmə Vasitələri seçin və sonra İstifadəçilər daxil edin.
Aktivləşdirmə
- MFA-nı aktivləşdirmək istədiyiniz istifadəçinin xüsusiyyətlərini açın.
- Kimlik doğrulaması açılan menyudan MFA ilə bütünleşmiş MailStore daxil etməsini seçin.
- OK ilə təsdiqləyin.
- İstifadəçinin MFA xüsusiyyətləri olan müştəri ilə (MailStore Client, MailStore Outlook Eklentisi, Web Daxil olma) ən son daxil olma zamanı, istifadəçidən TOTP xüsusiyyətləri olan kimlik doğrulama tətbiqi ilə (məs. Google Authenticator) QR kodunun taranması və sonra MFA konfiqurasiyasını tamamlamaq üçün bir MFA kodunun daxil edilməsi tələb olunur.

Deaktivləşdirmə
- MFA-nı deaktivləşdirmək istədiyiniz istifadəçinin xüsusiyyətlərini açın.
- Kimlik doğrulaması açılan menyudan MailStore ilə bütünleşmiş daxil etməsini seçin.
- OK ilə təsdiqləyin.
- Yaradılmış ola biləcək proqram şifrləri əsrarlı qalır və gələcəkdə qalır.

MFA-nı yenidən başlatma
Əgər bir istifadəçi MFA-nın ayarlandığı cihazı itirdi, başqa bir cihazda MFA-nı ayarlamaq istəyir və ya başqa bir səbəbdən MFA-nı yenidən ayarlaması lazım gəlirsə, MFA-nı yenidən başlatmaq mümkündür. Bu, yeni bir gizli sıra yaradır və bu, daxil olma zamanı tək dəfəlik şifrlərin yaradılması üçün istifadə olunur. İstifadəçinin ən son daxil olma zamanı, MFA konfiqurasiyasını tamamlaması yenidən tələb olunur. İstifadəçi cihazı ilə MFA konfiqurasiyasını hələ tamamlamadırsa bu funksiya istifadə edilə bilməz.
- MFA-nı yenidən başlatmaq istədiyiniz istifadəçinin xüsusiyyətlərini açın.
- Komandalar düyməsinə klikləyin.
- MFA-nı Yenidən Başlat düyməsinə klikləyin.
- İşləmi təsdiqləyin.

Tətbiq şifrlərini silmə
Əgər bir istifadəçi MFA xüsusiyyətləri olmayan müştərilər (Zamanlanmış İşlər, IMAP, İdarəetmə API-si) istifadə etmək üçün tətbiq şifrləri yaradırsa, bu buradan silinə bilər. İstifadəçi heç bir tətbiq şifrəsi yaradıbsa bu xüsusiyyət istifadə edilə bilməz. Tətbiq şifrləri yalnız tamamilə silinə bilər.
- Tətbiq şifrlərini silmək istədiyiniz istifadəçinin xüsusiyyətlərini açın.
- Komandalar düyməsinə klikləyin.
- Tətbiq Şifrələrini Sil düyməsinə klikləyin.
- İşləmi təsdiqləyin.
Daxil olma
Əgər bir istifadəçinin çox amili kimlik doğrulaması aktivləşdirilibsə, istifadəçinin MFA xüsusiyyətləri olan müştəri ilə (MailStore Client, MailStore Outlook Eklentisi, Web Daxil olma) ən son daxil olma zamanı, istifadəçidən TOTP xüsusiyyətləri olan kimlik doğrulama tətbiqi ilə (məs. Google Authenticator) QR kodunun taranması tələb olunur. Bu, əvvəl yaradılmış gizli sırayı tətbiqdə saxlayır və tətbiq gələcəkdə daxil olma zamanı tək dəfəlik şifrlər yarada bilər. Sıra QR kodunun altında görüntülənir və iki qat kliklə panoya kopyalanaraq şifrə idarəetməsi ilə saxlanılabilir.
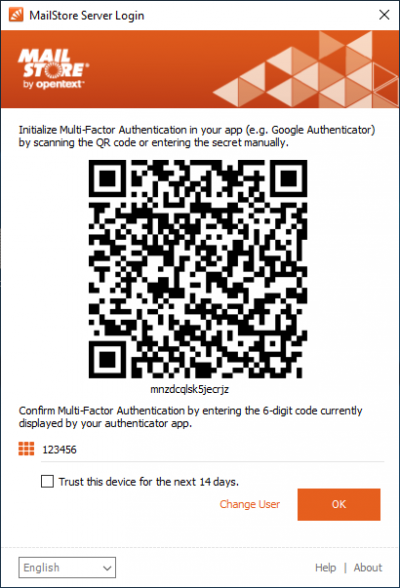
QR kodu taranıbsa və əsas bir MFA kodu daxil edilibsə, növbəti daxil olma cəhdində yalnızca MFA kodu tələb olunacaq.
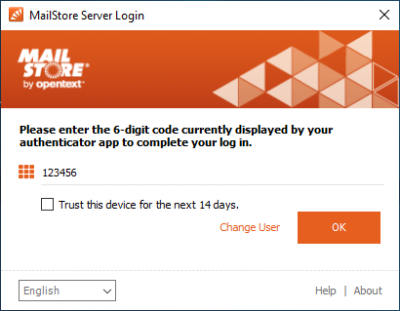
Güvənli Cihazlar
Əgər daxil olma aparan cihaz güvənlidirsə, Bu cihaza 14 gün müddətində güvən seçimi ayarlanabilir. Bu seçim təyin edilərkən, daxil olma prosesində terminal cihazda əlavə bir token saxlanılır.
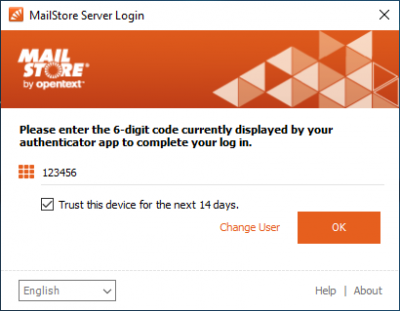
MailStore Client, Outlook Eklentisi və Web Daxil olma hər biri öz tokenini saxlayır. MailStore Client və Outlook Eklentisi tokeni, Windows kimlik verilənləri idarəetməsi ilə saxlanır. Sürucü profilləri ilə əlaqədar olaraq dəyişməz. Web Daxil olma tokeni, tərcümeyi-placesdən Yerli Saxlama Alanında saxlanılır. Web Daxil olma tərəfindən brauzerın Gizli rejimində daxil olunması halında token brauzer oturışları arasında dəyirmi qalmır.
Tətbiq şifrlərinin idarəetməsi
Bir istifadəçinin çox amili kimlik doğrulaması aktivləşdirildikdən sonra, MFA xüsusiyyətləri olmayan müştərilərdə daxil olma üçün ədəbi şifrələr istifadə edilə bilməz. MFA xüsusiyyətləri olmayan müştərilər aşağıdakıları əhatə edir:
- MailStore Client terminal modunda istifadə edən zamanlanmış işlər.
- IMAP müştəriləri.
- Powershell API-Wrappers və Python API-Wrappers kimi İdarəetmə-API müştəriləri.
Bu müştərilərin hələ də istifadə edilə bilərliyindən əmin olmaq üçün istifadəçilər tətbiq şifrələri yarada bilər. Bu şifrələr MailStore tərəfindən yaradılır və artan mürəkkəbliyilə xarakterizə olunur.
Tətbiq şifrələri yalnızca MailStore ilə bütünleşmiş kimlik doğrulamasına sahib olan istifadəçilər tərəfindən MailStore Client vasitəsilə idarə edilə bilər. Əlavə olaraq, Şifrə Dəyişmə hüququ tələb olunur. Tətbiq şifrələri MFA deaktiv edildikdən sonra də dəyirmi qalır. Tətbiq şifrələri heç vaxt MFA xüsusiyyətləri olan müştərilər üçün daxil olma üçün istifadə edilə bilməz.
- MailStore Client-da daxil olun.
- Başlanğıc Səhifəsindən Şifrələri İdarə Et düyməsinə klikləyin.
- Əvvəl yaradılmış tətbiq şifrələrinin bağlam adları siyahısı göstərilir.
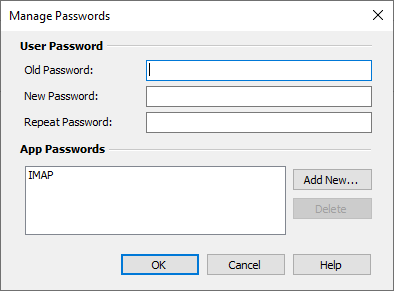
- Yeni tətbiq şifrəsi əlavə etmək üçün Əlavə düyməsinə klikləyin.
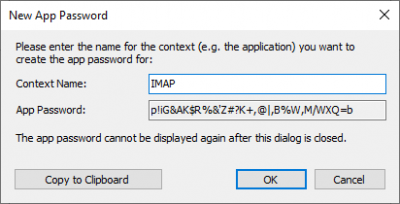
- Tətbiq şifrəsi bağlam adları unikal olmalıdır və tətbiq şifrəsini əhatə etməməlidir.
- Bir adı vurğulayın və tətbiq şifrəsini silmək üçün Sil düyməsinə klikləyin.
Mənbə: Çox Amili Kimlik Doğrulaması - MailStore Server Yardım